
Chưa có sản phẩm trong giỏ hàng.
Làm Sao Để Bảo Mật Website Tránh Bị Hacker Tấn Công: Lỗ Hổng, Biện Pháp và Công Cụ Hiệu Quả
Bảo mật website tránh hacker tấn công cần xử lý đồng thời 7 nhóm lỗ hổng trong OWASP Top 10 — trong đó SQL Injection, XSS và lỗi xác thực là phổ biến nhất — và áp dụng các biện pháp: SSL/TLS bắt buộc, Web Application Firewall (WAF), xác thực hai yếu tố (2FA) cho tài khoản quản trị, cập nhật plugin/theme định kỳ và sao lưu tự động hàng ngày. Bài viết hướng dẫn chi tiết từng biện pháp theo cấp độ ưu tiên, từ cấu hình cơ bản đến giám sát nâng cao.
Tại sao bảo mật website lại ảnh hưởng trực tiếp đến SEO và doanh thu?
Website bị tấn công không chỉ mất dữ liệu mà còn bị Google đưa vào danh sách đen, làm mất toàn bộ thứ hạng SEO và traffic tự nhiên — hai tài sản digital marketing tích lũy theo thời gian, không thể phục hồi nhanh.
>>>> Gói thiết kế website trọn gói tại PhucT Digital được thiết kế để loại bỏ mọi điểm mù trong quá trình xây dựng website — bạn chỉ cần tập trung vào nội dung và mục tiêu kinh doanh.
Tác động của sự cố bảo mật lan rộng theo 4 hướng:
| Hướng tác động | Hậu quả cụ thể |
|---|---|
| SEO và traffic | Google phát hiện mã độc → gắn cảnh báo “This site may be hacked” → tỷ lệ click giảm đột ngột, thứ hạng tụt dốc, có thể bị xóa khỏi index |
| Dữ liệu khách hàng | Rò rỉ thông tin cá nhân (tên, email, số điện thoại, thẻ tín dụng) vi phạm GDPR/PDPA, dẫn đến phạt tài chính và kiện tụng |
| Hoạt động kinh doanh | Tấn công DDoS làm sập website từ vài giờ đến vài ngày — mỗi giờ downtime của website thương mại điện tử tương đương trực tiếp với doanh thu bị mất |
| Niềm tin thương hiệu | Khách hàng nhận được email spam từ domain của doanh nghiệp hoặc thấy nội dung bị chỉnh sửa → mất tin tưởng lâu dài, khó phục hồi |
Các lỗ hổng bảo mật website phổ biến nhất là gì?
Theo OWASP Top 10, bảy lỗ hổng phổ biến nhất trên website bao gồm: SQL Injection, Cross-Site Scripting (XSS), lỗi xác thực (Broken Authentication), lỗi cấu hình bảo mật (Security Misconfiguration), lộ dữ liệu nhạy cảm, sử dụng thành phần có lỗ hổng đã biết và thiếu giám sát nhật ký.
Xem thêm: Thiết Kế Website Cần Những Gì? Yếu Tố, Quy Trình & Chi Phí
| Lỗ hổng | Cơ chế tấn công | Hậu quả chính |
|---|---|---|
| SQL Injection | Chèn câu lệnh SQL vào form nhập liệu (đăng nhập, tìm kiếm) để truy cập cơ sở dữ liệu | Đọc, chỉnh sửa hoặc xóa toàn bộ dữ liệu trong database |
| Cross-Site Scripting (XSS) | Chèn mã JavaScript độc vào trang web — gồm Reflected XSS, Stored XSS, DOM-based XSS | Đánh cắp cookie, chiếm phiên đăng nhập, chuyển hướng người dùng đến trang lừa đảo |
| Broken Authentication | Tấn công brute force mật khẩu yếu, khai thác cơ chế quản lý phiên kém | Chiếm quyền tài khoản người dùng hoặc quản trị viên |
| Security Misconfiguration | Cấu hình mặc định không an toàn, tính năng không cần thiết được bật, thông báo lỗi chi tiết quá mức | Lộ thông tin hệ thống, mở cổng tấn công không cần thiết |
| Lộ dữ liệu nhạy cảm | Dữ liệu mật khẩu, thẻ tín dụng không được mã hóa khi lưu trữ hoặc truyền tải | Đánh cắp thông tin nhạy cảm trực tiếp từ database hoặc khi truyền qua mạng |
| Thành phần có lỗ hổng đã biết | Sử dụng plugin, theme, framework cũ chưa cập nhật bản vá | Hacker quét tự động tìm phiên bản cũ và khai thác lỗ hổng đã được công khai |
| Thiếu logging và giám sát | Không có cơ chế theo dõi hoạt động bất thường | Tấn công kéo dài mà không bị phát hiện, khó điều tra sau sự cố |
Cần thực hiện những biện pháp bảo mật website nào theo thứ tự ưu tiên?
Theo thứ tự ưu tiên từ cao đến thấp: (1) bật HTTPS/SSL toàn site, (2) cập nhật CMS/plugin/theme ngay khi có bản vá, (3) bật 2FA cho tài khoản quản trị, (4) cài WAF, (5) thiết lập sao lưu tự động hàng ngày, (6) cấu hình giới hạn đăng nhập sai và rate limiting, (7) quét lỗ hổng định kỳ.
Bật HTTPS/SSL toàn bộ website mang lại những lợi ích gì ngoài bảo mật?
SSL/TLS mã hóa toàn bộ dữ liệu truyền giữa trình duyệt và máy chủ, ngăn chặn nghe lén (man-in-the-middle attack). Ngoài bảo mật, HTTPS tác động trực tiếp đến digital marketing vì Google xác nhận HTTPS là tín hiệu xếp hạng — website HTTP bị đánh dấu “Not Secure” trên Chrome, làm giảm tỷ lệ click từ kết quả tìm kiếm. Lưu ý: cần chuyển hướng toàn bộ URL HTTP sang HTTPS (bao gồm cả trang không có form nhập liệu) và kiểm tra mixed content sau khi cài đặt.
Tại sao cập nhật plugin và theme lại quan trọng hơn nhiều người nghĩ?
Phần lớn các cuộc tấn công thành công vào website WordPress không khai thác lỗi mới mà tận dụng lỗ hổng đã được vá trong phiên bản mới nhưng chưa được cập nhật. Kẻ tấn công dùng công cụ quét tự động để tìm website đang chạy phiên bản cũ — quá trình này xảy ra liên tục 24/7. Quy tắc thực hành: chỉ cài plugin từ kho WordPress.org chính thức hoặc nhà phát triển có hỗ trợ tích cực; xóa plugin không dùng thay vì chỉ tắt.
✨
DỊCH VỤ MARKETING ONLINE TRỌN GÓI
Nếu bạn đang cần giải pháp marketing tổng thể. PhucT Digital cung cấp Dịch vụ Marketing Online trọn gói chuyên nghiệp, cam kết chất lượng trên từng đầu công việc giúp bạn tăng hiệu quả kinh doanh.
CHỈ TỪ: 3.500.000 VNĐ/THÁNG
Xem thêm: Xu Hướng Thiết Kế Website 2026: Công Nghệ & UX/UI Lên Ngôi
Cách tăng cường bảo mật tài khoản quản trị website WordPress cụ thể là gì?
Tài khoản quản trị là mục tiêu ưu tiên của tấn công brute force vì kiểm soát được tài khoản này đồng nghĩa với toàn quyền truy cập website. Các bước cần thực hiện theo thứ tự:
- Đổi tên đăng nhập từ “admin” sang tên khác — đây là bước đầu tiên và dễ nhất. Tài khoản tên “admin” bị thử tấn công nhiều nhất.
- Bật xác thực hai yếu tố (2FA) qua Google Authenticator hoặc plugin như WP 2FA — ngay cả khi mật khẩu bị lộ, hacker vẫn không đăng nhập được mà không có mã OTP.
- Giới hạn số lần đăng nhập sai (tối đa 3–5 lần) để chặn brute force tự động.
- Đổi URL đăng nhập mặc định từ
/wp-adminsang đường dẫn khác bằng plugin như WPS Hide Login. - Phân quyền người dùng theo nguyên tắc tối thiểu — chỉ cấp quyền Administrator cho tài khoản thực sự cần thiết.
WAF (Web Application Firewall) hoạt động như thế nào và khi nào cần dùng?
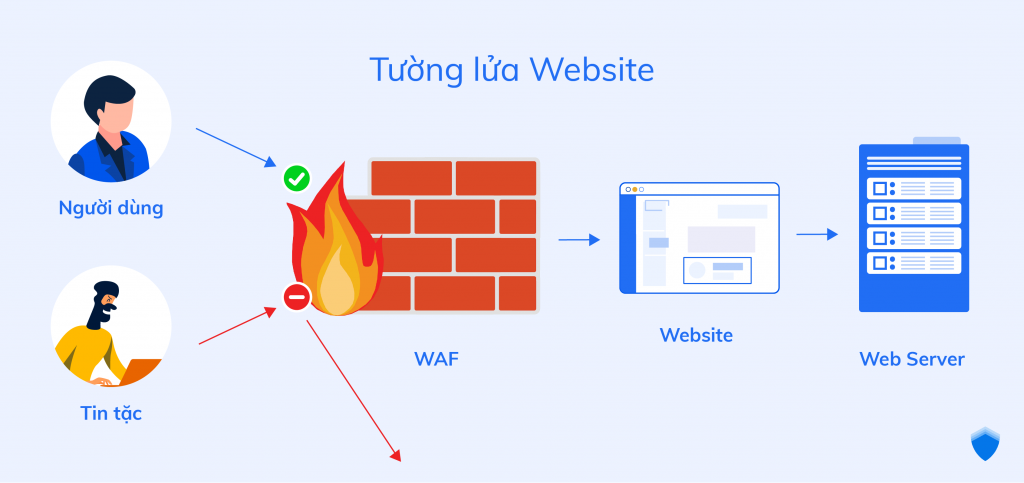
WAF hoạt động ở lớp ứng dụng (Layer 7 OSI), kiểm tra nội dung mỗi yêu cầu HTTP/HTTPS và chặn các yêu cầu khớp với pattern tấn công đã biết (SQL Injection, XSS, brute force, DDoS lớp ứng dụng) trước khi chúng chạm đến máy chủ.
Xem thêm: Các Loại Website Phổ Biến Theo Mục Đích và Ưu Nhược Điểm
WAF có 3 dạng triển khai:
| Dạng WAF | Đặc điểm | Phù hợp với |
|---|---|---|
| Đám mây (Cloud WAF) | Không cần cài đặt, dễ triển khai, cập nhật rule tự động. Ví dụ: Cloudflare WAF, Sucuri | Hầu hết website doanh nghiệp vừa và nhỏ, website WordPress |
| Phần mềm (Software WAF) | Cài trên máy chủ, kiểm soát cao hơn. Ví dụ: ModSecurity cho Apache/Nginx | Server tự quản, cần tùy chỉnh rule bảo mật theo yêu cầu đặc thù |
| Phần cứng (Hardware WAF) | Thiết bị vật lý, hiệu năng cao nhất nhưng chi phí lớn | Doanh nghiệp lớn có lưu lượng truy cập cao, yêu cầu uptime nghiêm ngặt |
Kết hợp WAF với CDN (Content Delivery Network) giúp giảm tác động của DDoS volumetric bằng cách phân tán lưu lượng tấn công qua nhiều điểm trên toàn cầu trước khi đến máy chủ gốc.
Cách bảo mật cơ sở dữ liệu và máy chủ web là gì?
Cơ sở dữ liệu lưu toàn bộ nội dung và thông tin người dùng — đây là mục tiêu cuối cùng của hầu hết các cuộc tấn công. Các biện pháp cần thiết:
- Giới hạn quyền tài khoản database: Tài khoản database của ứng dụng web chỉ cần quyền SELECT, INSERT, UPDATE, DELETE — không cần DROP hay ALTER. Không dùng tài khoản root cho ứng dụng.
- Mã hóa mật khẩu lưu trữ: Dùng hàm băm một chiều có muối (bcrypt, Argon2) — không bao giờ lưu mật khẩu dạng plaintext hay MD5/SHA1 đơn thuần.
- Sao lưu tự động hàng ngày: Lưu bản sao lưu ở vị trí tách biệt hoàn toàn với máy chủ chính (offsite backup). Kiểm tra khả năng phục hồi từ bản sao lưu ít nhất mỗi quý.
- Tắt dịch vụ không cần thiết trên máy chủ: Mỗi dịch vụ đang chạy là một bề mặt tấn công tiềm năng. Chỉ mở cổng 80 (HTTP) và 443 (HTTPS) ra ngoài; đổi cổng SSH mặc định (22) sang cổng khác.
- Theo dõi log liên tục: Thiết lập cảnh báo tự động khi có đăng nhập thất bại bất thường, thay đổi file hệ thống không được phép, hoặc truy cập vào thư mục nhạy cảm.
Checklist bảo mật website cần kiểm tra định kỳ gồm những gì?
| Tần suất | Việc cần làm |
|---|---|
| Hàng ngày | Kiểm tra log đăng nhập, xác nhận sao lưu tự động thành công |
| Hàng tuần | Cập nhật plugin/theme WordPress, kiểm tra danh sách người dùng có quyền Admin |
| Hàng tháng | Chạy công cụ quét lỗ hổng (Sucuri SiteCheck, WPScan), kiểm tra Google Search Console có cảnh báo bảo mật không |
| Hàng quý | Đổi mật khẩu tài khoản quản trị, kiểm tra phục hồi từ bản sao lưu, rà soát quyền truy cập của từng thành viên nhóm |
| Hàng năm | Thực hiện kiểm thử xâm nhập (penetration testing) nếu website có giao dịch tài chính hoặc lưu dữ liệu nhạy cảm |
Câu hỏi thường gặp về bảo mật website
Website WordPress có dễ bị tấn công hơn các nền tảng khác không?
WordPress bị tấn công nhiều không phải vì kém bảo mật hơn mà vì chiếm hơn 43% thị phần CMS toàn cầu — tỷ lệ mục tiêu lớn hơn. Lỗ hổng chủ yếu đến từ plugin và theme của bên thứ ba, không phải từ WordPress core. Website WordPress được cập nhật thường xuyên và cấu hình đúng có mức độ bảo mật tương đương các nền tảng khác.
SSL/HTTPS đã cài rồi thì website có an toàn không?
HTTPS chỉ mã hóa dữ liệu trong quá trình truyền tải — không bảo vệ khỏi SQL Injection, XSS, brute force hay mã độc cài trên server. SSL là điều kiện cần nhưng không đủ. Cần kết hợp thêm WAF, cập nhật định kỳ và kiểm soát quyền truy cập để bảo mật toàn diện.
Tấn công DDoS khác gì với tấn công hacker thông thường?
DDoS (Distributed Denial of Service) nhằm mục tiêu làm quá tải băng thông hoặc tài nguyên máy chủ để website không phản hồi được — không cần khai thác lỗ hổng code. Tấn công hacker thông thường (như SQL Injection, XSS) cố gắng xâm nhập và lấy dữ liệu hoặc kiểm soát hệ thống. Hai loại này đòi hỏi biện pháp phòng thủ khác nhau: CDN và rate limiting cho DDoS; WAF và cập nhật bảo mật cho tấn công ứng dụng.
Khi website bị hack, cần làm gì ngay lập tức?
Ngay khi phát hiện, cần thực hiện theo thứ tự: (1) đặt website vào chế độ bảo trì để ngăn lây lan; (2) thu hồi toàn bộ thông tin đăng nhập đang hoạt động; (3) phục hồi từ bản sao lưu sạch gần nhất; (4) quét toàn bộ file server bằng công cụ như Maldet hoặc ClamAV; (5) xác định điểm xâm nhập và vá lỗ hổng trước khi đưa website trở lại trực tuyến; (6) thông báo cho người dùng bị ảnh hưởng nếu dữ liệu bị lộ.
Liên hệ PhucT Digital
Website: https://phuctdigital.com/
Hotline: 0933 546 476
Email: lienhe@phuctdigital.com

Tấn Phúc
Bài viết liên quan:

Domain Rating Là Gì: Cách Tính, Phân Biệt DR/DA/UR và Phương Pháp Tăng Chỉ Số Trong Digital Marketing
Tạo Form Đăng Ký Trên Website: Hướng Dẫn Dùng Google Forms, Nhúng HTML và Tối Ưu Chuyển Đổi
Chứng Chỉ SSL Là Gì: Cơ Chế Mã Hóa, Phân Loại DV/OV/EV và Ứng Dụng Trong Digital Marketing
Đăng Ký Mua Tên Miền .edu.vn: Điều Kiện, Hồ Sơ và Quy Trình Cho Tổ Chức Giáo Dục
So Sánh Nhà Cung Cấp Tên Miền Uy Tín Nhất Việt Nam: P.A Việt Nam, Mắt Bão, Nhân Hòa, BKNS
Tên Miền Đắt Nhất Thế Giới: Giá Trị Thực Và Tiêu Chí Định Giá Trong Digital Marketing
Tên Miền Free Tốt Nhất: So Sánh, Phân Loại và Ứng Dụng trong Digital Marketing
Tên Miền Miễn Phí Mãi Mãi: Phân Loại, Ưu Nhược Điểm và Ứng Dụng trong Digital Marketing


 Hotline: 0933.54.64.76
 Nhắn tin Facebook TẠI ĐÂY
 Nhắn tin Zalo TẠI ĐÂY
 Dịch vụ nổi bật